

n8n을 Git과 연동해 관리하려고 할 때 처음 맞닥뜨리는 문제는 의외로 단순하다. 워크플로우가 몇 개뿐일 때는 UI에서 직접 수정해도 별다른 불편함이 느껴지지 않는다. 하지만 여러 명이 한 인스턴스에서 함께 작업하기 시작하면 이야기는 완전히 달라진다. 누가 언제, 무엇을 바꿨는지 한눈에 파악하기 어려워지고, 혹여 누군가 실수로 중요한 워크플로우를 변경했거나 삭제했을 때 손쉽게 되돌리는 것조차 쉽지 않다. 개발 환경에서 테스트한 내용을 운영 서버에 반영할 때도, 복사 — 붙여넣기만으로는 오래 버티기 힘들다.
특히 n8n은 워크플로우 자체 기능은 강력해도, 일반적인 소스코드처럼 Git 브랜치와 Pull Request를 중심으로 관리하는 체계가 기본적으로 마련되어 있지 않다. 그러다 보니 규모가 커질수록 ‘자동화 도구’라기보다 ‘수정 이력이 남지 않는 불안한 운영 시스템’처럼 느껴질 때가 많다. 이 글은 이런 문제를 최소화하기 위해, n8n 워크플로우를 Git으로 효율적으로 관리하는 현실적인 방법들을 정리했다. 엔터프라이즈 플랜의 내장된 소스 제어 기능부터, 일반 환경에서 Public API와 JSON export, Git 저장소를 적절히 조합해 운영하는 방식까지 두루 다룬다.
이 글에서 다루는 문제
이 글은 n8n 워크플로우의 변경 이력을 꼼꼼히 남기고, 실수나 사고로 망가진 워크플로우를 언제든 복구하며, 개발·스테이징·운영 환경을 안전하게 분리하고 싶은 사람들을 위해 작성했다.
이 글은 n8n Git 연동으로 워크플로우 버전 관리 시스템 구축하기를 처음 적용하는 사람보다도, 이미 한두 번 시도해봤지만 설정 기준이 매번 헷갈렸던 사람에게 더 도움이 되도록 정리했다. 단순 기능 소개보다 실제로 어디서 막히는지, 무엇을 먼저 확인해야 덜 돌아가게 되는지에 초점을 맞췄다.
특히 이 주제는 비슷한 설명이 반복되는 경우가 많아 보이지만, 실제 작업에서는 환경과 목적에 따라 판단 기준이 달라진다. 그래서 아래 내용도 정답 하나를 밀어붙이기보다, 선택이 갈리는 지점을 중심으로 읽는 편이 훨씬 도움이 된다.
특히 n8n Public API 인증부터 JSON 내보내기·불러오기, Git 저장소 구성, GitHub Actions를 활용한 자동 백업, 배포 파이프라인, 민감한 크리덴셜 정보 비공개 처리까지 실제 운영에 필요한 내용들을 모두 하나로 정리했다.
실제로 이러한 구조를 미리 갖추지 않으면, 자동화가 늘어갈수록 불안감도 함께 커진다. “이거 누가 바꿨어?”, “어제까지 잘 되던 게 오늘은 왜 안 되지?”, “설마 운영 워크플로우 위에 테스트용이 덮인 건가?”와 같은 의문이 계속 따라온다. 워크플로우를 만든 당사자는 기억하고 있겠지만, 시간이 조금만 지나도 맥락은 금세 사라진다.
실패 사례 역시 비슷하다. 우선, exported JSON을 그대로 Git에 올렸다가 credential 이름이나 민감한 헤더 정보까지 노출되는 경우가 많고, 메인 브랜치에 직접 반영해 테스트되지 않은 워크플로우가 곧바로 운영에 적용되는 경우도 있다. 또, 여러 사람이 같은 워크플로우를 동시에 수정하다가 JSON 충돌이 커져 감당이 안 되는 상황도 종종 생긴다. 단순히 Git 연동만 한다고 문제가 저절로 해결되진 않는다. 구조와 규칙을 함께 세워야만 제대로 된 효과를 기대할 수 있다.
💡 3줄 요약
- n8n 워크플로우는 JSON으로 export/import 할 수 있어서 Git으로 이력을 관리하는 구조를 만들 수 있다.
- Business·Enterprise 플랜에서는 n8n 자체 Git 기반 source control 기능을 쓸 수 있고, 일반 환경에서는 Public API와 자동 export 스크립트로 비슷한 흐름을 만들 수 있다.
- 핵심은 워크플로우만 저장하는 것이 아니라, 크리덴셜 비공개 처리, 브랜치 전략, 자동 백업, 수동 승인 배포까지 함께 설계하는 것이다.
n8n에서 Git 연동이 필요한 이유
n8n은 자동화 자체에는 강하지만, 기본적으로 소스코드 관리 도구처럼 변경 이력을 세밀하게 추적하는 방향으로 설계된 것은 아니다. 워크플로우를 저장하면 최신 상태는 남지만, Git처럼 브랜치 기반으로 리뷰하고 병합하는 흐름을 자연스럽게 제공하는 것은 별도 설계가 필요하다. 그래서 팀 협업이 시작되면 Git 연동 필요성이 확 커진다.
다만 여기서 먼저 알아둘 점이 있다. 최신 공식 문서 기준으로 n8n에는 Git 기반 Source Control과 Environments 기능이 존재하지만, 이 기능은 Business 및 Enterprise 플랜에서 제공된다. 즉 엔터프라이즈 환경이라면 n8n 내부 기능을 먼저 검토하는 것이 맞고, 그렇지 않은 환경이라면 API·JSON export·Git 저장소 기반의 수동/반자동 구조를 설계하는 것이 현실적이다.
1. 내장 Source Control과 수동 Git 연동의 차이
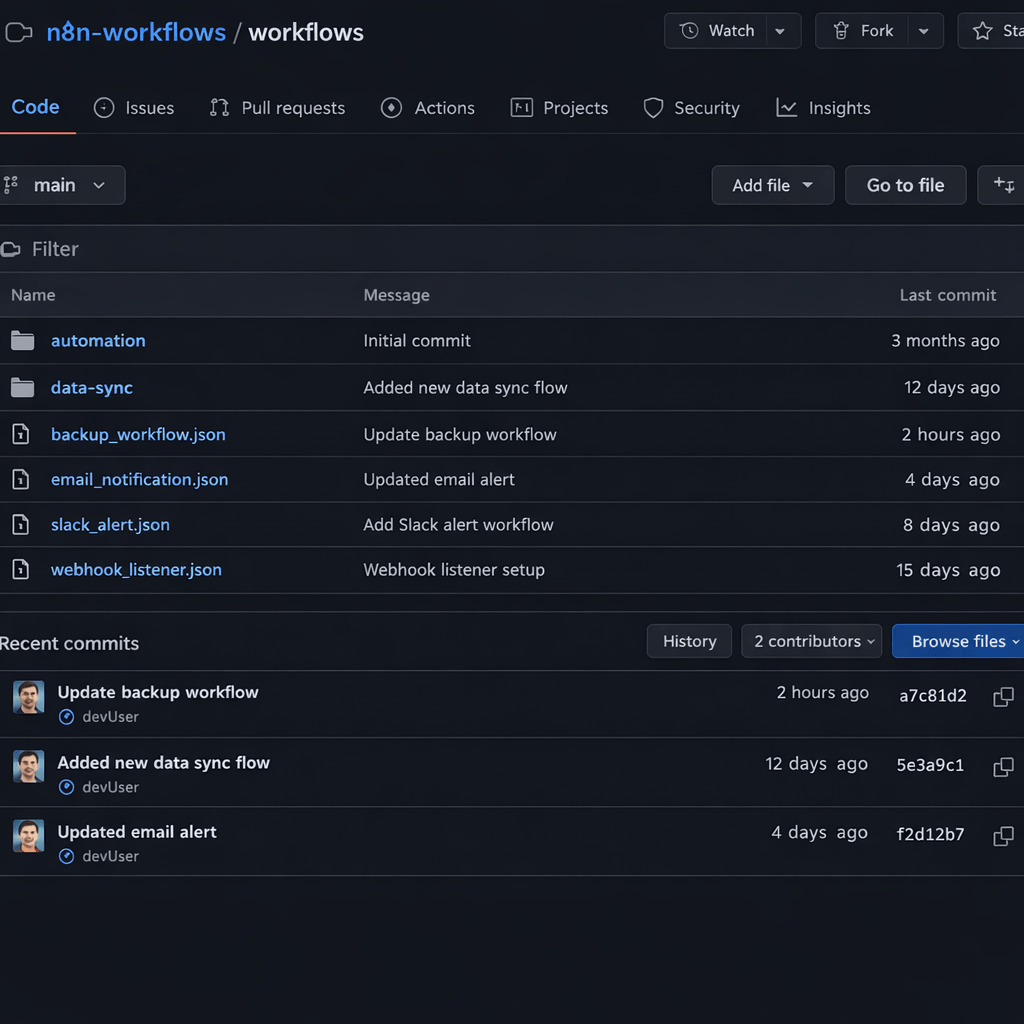
Business·Enterprise 플랜에서는 n8n이 Git 기반 source control과 environments 기능을 제공한다. 이 경우 인스턴스를 Git 저장소와 연결하고, push/pull 기반으로 워크플로우를 주고받는 구조를 만들 수 있다. 다만 n8n 공식 문서도 이 기능을 “완전한 Git 기능 전체”로 보지 말라고 설명한다. 즉 Pull Request 기반 리뷰나 병합 전략 같은 것은 여전히 GitHub나 GitLab 바깥에서 운영하는 편이 낫다.
반면 일반 환경에서는 Public API 또는 수동 export/import를 조합해야 한다. 워크플로우를 JSON으로 저장소에 백업하고, Pull Request로 검토한 뒤, 필요할 때 다시 import 하는 구조가 가장 현실적이다. 조금 번거롭지만 오히려 동작 방식이 단순해서 운영 원칙을 세우기 쉽다는 장점도 있다.
2. Git을 붙였을 때 얻는 실제 이점
Git에 워크플로우 JSON을 저장하면 변경 이력이 커밋 단위로 남는다. 누가, 언제, 어떤 워크플로우를 바꿨는지 추적할 수 있고, 잘못된 수정이 들어가도 이전 버전으로 되돌리기가 쉬워진다. 특히 운영 환경에서는 “어제까지 되던 게 왜 안 되지?” 같은 문제를 찾을 때 이 차이가 매우 크다.
협업도 훨씬 나아진다. 브랜치를 따로 나눠 실험하고, Pull Request에서 변경된 JSON을 검토한 뒤 승인된 것만 운영에 반영할 수 있다. 자동화도 결국 운영 자산이기 때문에, 코드처럼 다루는 순간 관리 난이도가 한 단계 내려간다.
n8n API 인증과 export/import 기본 구조
원격 인스턴스를 스크립트로 다루려면 가장 먼저 Public API 인증 구조를 이해해야 한다. n8n 공식 문서 기준으로 Public API는 API Key를 사용하며, 요청 헤더에 X-N8N-API-KEY를 넣는 방식이다.
1. API 키 발급
n8n에서 API 키는 Settings > n8n API 메뉴에서 생성할 수 있다. 키를 만들 때 라벨과 만료 시간을 지정할 수 있고, 엔터프라이즈 환경에서는 스코프도 제한할 수 있다. 일반 키는 해당 계정 리소스에 전체 접근 권한을 가지므로, 운영용과 백업용을 분리해 두는 편이 안전하다.
이 API 키는 코드에 하드코딩하지 말고, GitHub Actions나 GitLab CI의 secret 변수에 넣는 편이 맞다. 로컬 테스트 시에도 `.env` 파일이나 셸 환경 변수로만 주입하는 습관이 중요하다.
2. Public API 호출 방식
n8n 공식 문서 기준으로 API는 `X-N8N-API-KEY` 헤더를 받아 인증한다. 예를 들어 워크플로우 목록을 가져오려면 워크플로우 엔드포인트를 GET 호출하면 된다. 실제로는 n8n의 Public API를 curl, Node.js, 혹은 n8n의 HTTP Request 노드로 직접 호출해서 자동화할 수 있다.
curl -X GET "https://your-n8n-instance/api/v1/workflows" \
  -H "accept: application/json" \
  -H "X-N8N-API-KEY: YOUR_API_KEY"
중요한 점은, 이제 글을 쓸 때 “공식 CLI로 원격 인스턴스에 접속해 바로 list/export/import 한다”는 식으로 단정하지 않는 편이 안전하다는 것이다. 최신 기준으로는 Public API와 n8n 내장 기능을 활용하는 쪽이 더 공식 문서와 잘 맞는다.
3. export/import 시 주의할 점
n8n은 워크플로우를 JSON으로 export/import 할 수 있다. 다만 공식 문서도 export된 JSON에 credential 이름과 ID가 포함될 수 있다고 안내한다. 이름 자체가 민감할 수 있고, 특히 cURL에서 가져온 HTTP Request 노드는 인증 헤더가 남아 있을 수도 있으므로, Git에 올리기 전 반드시 검토하거나 익명화하는 절차가 필요하다.
| 구성 요소 | 역할 | 주의점 |
|---|---|---|
| API Key | n8n Public API 인증 | X-N8N-API-KEY 헤더로 전달 |
| Workflow JSON | Git 백업 및 변경 추적 | Credential 이름·ID 익명화 필요 |
| Git 저장소 | 버전 관리 및 코드 리뷰 | 반드시 Private 저장소 권장 |
워크플로우 Git 리포지토리 구조 설계
1. 리포지토리 기본 구조
리포지토리는 처음부터 너무 복잡하게 잡을 필요는 없다. 다만 운영, 스테이징, 공통 스크립트, 문서 폴더 정도는 분리해두는 편이 좋다. 워크플로우가 늘어나면 결국 이름만으로는 한계가 오기 때문이다.
n8n-workflows/
├── .github/
│   └── workflows/
├── workflows/
│   ├── production/
│   ├── staging/
│   ├── archive/
│   └── templates/
├── scripts/
├── docs/
├── .gitignore
├── README.md
└── package.json
핵심은 production과 staging을 같은 폴더에 섞지 않는 것이다. 나중에 자동 배포를 붙일 때도 경로 기준으로 훨씬 단순하게 분기할 수 있다.
2. export 자동화 스크립트 구성
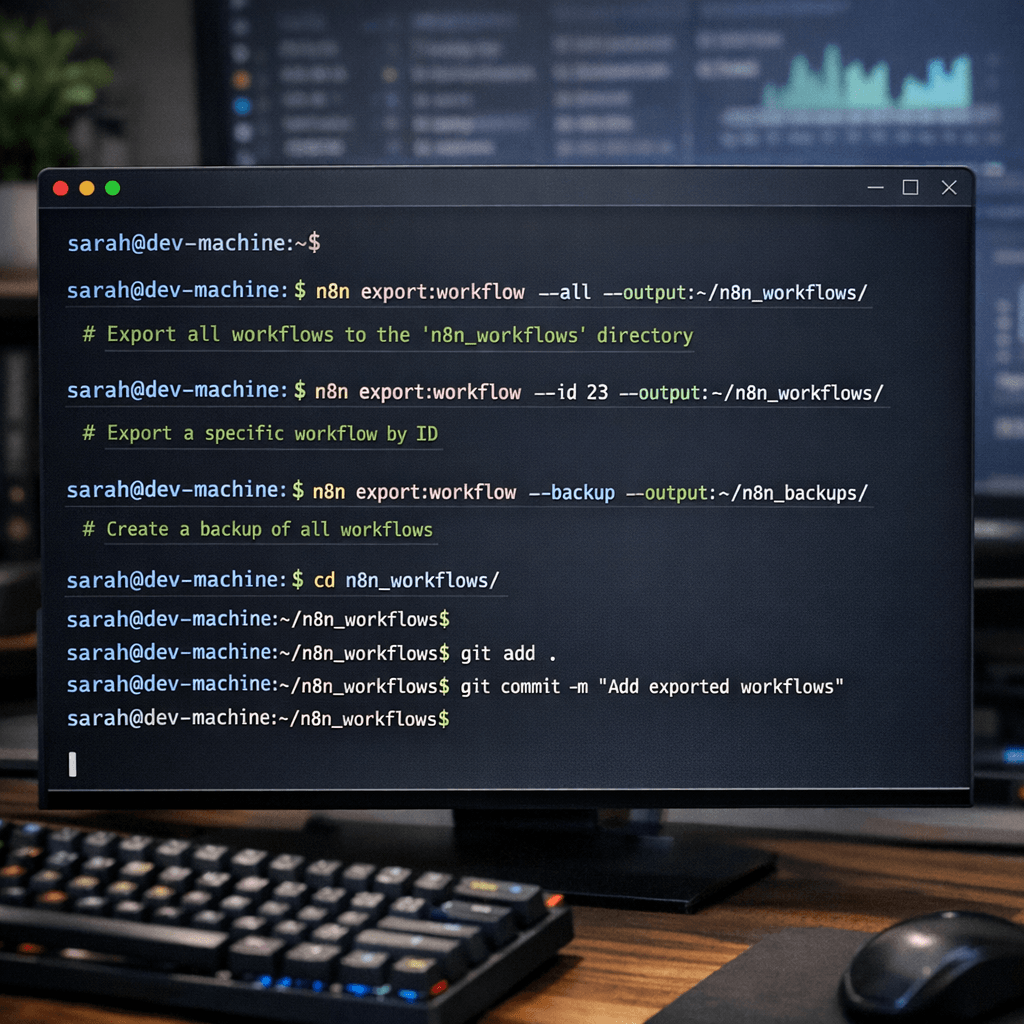
워크플로우를 매번 수동으로 내려받는 건 오래 못 간다. 그래서 보통은 Node.js 스크립트나 간단한 셸 스크립트로 Public API를 호출해 워크플로우 목록을 가져오고, 각 워크플로우를 JSON 파일로 저장하는 구조를 만든다. 이때 파일명은 워크플로우 이름만 그대로 쓰기보다 slug 형태로 정리하는 편이 Git diff를 읽기 쉽다.
실무에서는 “워크플로우 하나 = JSON 파일 하나” 구조가 가장 관리하기 편하다. 하나의 대형 JSON에 전부 몰아 넣으면 변경 비교가 너무 어려워진다.
3. 크리덴셜 관리 전략
가장 중요한 부분이다. 워크플로우 JSON은 Git에 올라가지만, 실제 비밀번호·토큰·비밀 키는 Git에 올라가면 안 된다. exported JSON에는 credential 이름과 ID 정도만 남게 하고, 실제 값은 n8n 인스턴스 안이나 외부 secret manager에서 따로 관리하는 구조가 안전하다.
이때 credential 이름도 너무 노골적으로 짓지 않는 편이 좋다. 예를 들어 prod-payment-master-key 같은 이름 자체가 민감할 수 있으니, Git에 저장될 가능성을 염두에 두고 이름을 정하는 습관이 필요하다.
GitHub Actions로 자동 백업 파이프라인 구축
1. 기본 백업 파이프라인
GitHub Actions는 Node.js 실행 환경과 secret 주입이 쉬워서 n8n 백업 파이프라인에 잘 맞는다. 공식 GitHub 문서도 secret은 저장소의 Settings > Secrets and variables > Actions에서 추가하도록 안내한다. API 키와 n8n Base URL은 여기 넣어두고, 워크플로우 스크립트는 cron 스케줄이나 수동 실행으로 돌리면 된다.
name: Daily n8n Backup

on:
  schedule:
    - cron: '0 2 * * *'
  workflow_dispatch:

jobs:
  backup:
    runs-on: ubuntu-latest

    steps:
      - name: Checkout repository
        uses: actions/checkout@v4

      - name: Setup Node.js
        uses: actions/setup-node@v4
        with:
          node-version: 20

      - name: Install dependencies
        run: npm ci

      - name: Export workflows from n8n API
        env:
          N8N_BASE_URL: ${{ secrets.N8N_BASE_URL }}
          N8N_API_KEY: ${{ secrets.N8N_API_KEY }}
        run: node scripts/export-workflows.js

      - name: Commit changes
        run: |
          git config user.name "github-actions"
          git config user.email "[email protected]"
          git add workflows/
          git diff --cached --quiet || git commit -m "chore: backup workflows"

      - name: Push changes
        run: git push
여기서 핵심은 “바뀐 게 있을 때만 커밋”하는 것이다. 매일 무조건 커밋하면 히스토리만 지저분해진다.
2. Pull Request 기반 변경 리뷰
운영 워크플로우는 가능하면 main 브랜치에 직접 반영하지 않는 편이 좋다. feature 브랜치에서 JSON 변경을 올리고, Pull Request에서 diff를 보고 머지하는 습관이 중요하다. 이 흐름은 n8n 자체 내장 Source Control을 쓰는 경우에도 GitHub/GitLab 바깥 리뷰 절차로 여전히 유효하다.
PR에서 보는 포인트는 복잡하지 않다. 어떤 노드가 추가됐는지, 어떤 HTTP endpoint가 바뀌었는지, timeouts나 retries가 왜 달라졌는지 정도만 봐도 사고를 많이 줄일 수 있다.
3. JSON 유효성 검사 추가
자동 백업과 별도로, Pull Request 단계에서는 JSON이 깨졌는지 정도는 자동 검사하는 편이 좋다. 파싱만 해도 잡히는 실수가 의외로 많다. 워크플로우 단위가 많아질수록 이런 사소한 검증이 큰 차이를 만든다.
const fs = require('fs');
const path = require('path');

const dir = './workflows/production';
const files = fs.readdirSync(dir).filter(file => file.endsWith('.json'));

let hasError = false;

for (const file of files) {
  try {
    const raw = fs.readFileSync(path.join(dir, file), 'utf8');
    const workflow = JSON.parse(raw);

    if (!workflow.name || !workflow.nodes || !workflow.connections) {
      console.error(`Invalid workflow structure: ${file}`);
      hasError = true;
    }
  } catch (error) {
    console.error(`JSON parse error in ${file}: ${error.message}`);
    hasError = true;
  }
}

process.exit(hasError ? 1 : 0);
개발-스테이징-운영 환경 분리 전략
1. 브랜치 전략은 단순할수록 좋다
Git Flow를 풀로 적용할 수도 있지만, 워크플로우 운영에서는 오히려 단순한 구조가 더 좋다. 보통은 main = 운영, staging = 사전 검증, feature/* = 작업 브랜치 정도면 충분하다. 워크플로우는 앱 코드보다 빠르게 바뀌는 경우가 많아서, 복잡한 브랜치 규칙이 오히려 발목을 잡는다.
2. 환경별 n8n 인스턴스 분리
운영과 스테이징은 가능하면 n8n 인스턴스 자체를 나누는 편이 좋다. 같은 인스턴스 안에서 테스트와 운영을 같이 돌리면 결국 실수 위험이 커진다. Business·Enterprise의 environments 기능을 쓸 수 있다면 그 구조를 먼저 검토하고, 그렇지 않다면 별도 인스턴스 + 별도 API 키 + 별도 저장 경로로 나누는 편이 맞다.
운영 배포는 자동화하더라도, 최소한 마지막 단계는 수동 승인으로 두는 것이 안전하다. 워크플로우는 눈에 보이는 UI 변경보다 실제 데이터 흐름에 미치는 영향이 훨씬 크기 때문이다.
3. 롤백 절차를 미리 정해둘 것
Git의 진짜 장점은 롤백이다. 하지만 운영 사고가 난 뒤에 “어떻게 되돌리지?”를 고민하면 이미 늦다. 그래서 main 브랜치에 반영된 버전을 다시 export/import 하는 절차, 혹은 이전 커밋 JSON을 다시 적용하는 절차를 문서로 먼저 정해두는 것이 중요하다.
| 환경 | 브랜치 | 배포 방식 | 승인 필요 |
|---|---|---|---|
| 개발 | feature/* | 로컬 테스트 및 수동 import | ❌ |
| 스테이징 | staging | 머지 후 자동 또는 반자동 배포 | ✅ 리뷰 1회 권장 |
| 운영 | main | 수동 승인 후 배포 | ✅ 필수 |
팀 협업 모범 사례
1. 커밋 메시지 규칙 통일
워크플로우도 결국 변경 이력 자산이므로 커밋 메시지가 중요하다. feat:, fix:, refactor:, docs: 정도만 통일해도 나중에 훨씬 읽기 쉬워진다.
feat: add Slack notification to payment workflowfix: reduce timeout in CRM sync workflowrefactor: split lead intake workflow into two stagesdocs: add rollback notes for staging deploy
2. 워크플로우 설명 문서 같이 관리
JSON만 보면 결국 맥락이 없다. 그래서 중요한 워크플로우는 같은 폴더에 Markdown 문서를 두고, 목적·트리거·외부 연동·주의사항을 같이 정리하는 편이 좋다. 이게 있어야 다른 팀원이 수정할 때도 겁이 덜 난다.
# Payment Alert Workflow

## 목적
결제 실패 이벤트 발생 시 운영팀과 개발팀에 동시에 알림

## 트리거
Webhook 기반

## 외부 연동
- Payment gateway
- Slack
- Telegram

## 주의사항
- 중복 알림 방지 로직 포함
- 5분 내 동일 transaction ID는 재전송하지 않음
3. 월 1회 리뷰 루틴 만들기
워크플로우도 시간이 지나면 복잡해진다. 한 달에 한 번 정도는 “최근 가장 많이 바뀐 워크플로우”, “자주 깨지는 워크플로우”, “중복된 자동화”를 같이 보는 시간이 필요하다. Git 히스토리가 있으면 이런 리뷰가 훨씬 쉬워진다.
📌 핵심 포인트 & 주의사항
n8n Git 연동에서 가장 위험한 부분은 크리덴셜이다. 공식 문서도 exported JSON에 credential 이름과 ID가 포함될 수 있고, 경우에 따라 인증 헤더 같은 민감 정보가 남을 수 있다고 안내한다. 그래서 Git에 올리기 전 익명화 스크립트나 수동 검토 절차를 꼭 두는 편이 좋다. 운영 리포지토리는 반드시 Private로 두는 것을 권장한다.
워크플로우를 Git으로 관리하기 시작하면 자동화가 단순한 도구를 넘어 제대로 된 운영 자산처럼 느껴진다. 누가 언제 무엇을 바꿨는지 알 수 있고, 잘못 반영된 내용도 되돌릴 수 있고, 팀 전체가 같은 기준으로 자동화를 검토할 수 있기 때문이다. 처음 세팅은 조금 번거롭지만, 한번 구조를 잡아두면 이후의 안정성과 협업 효율이 확실히 달라진다.
다음 단계
여기까지 읽었다면 다음 단계는 세 가지다. 첫째, 지금 쓰는 n8n 환경이 Business·Enterprise인지 확인하고, 내장 Source Control 기능을 먼저 검토할 것. 둘째, 일반 환경이라면 API Key 기반 export 스크립트를 먼저 만들 것. 셋째, main 브랜치 직접 수정 금지와 Private 저장소 원칙부터 팀 규칙으로 정할 것.
다음 단계 학습용으로는 [관련 글: n8n 워크플로우 설계 규칙과 관리법 더 알아보기], [관련 글: n8n 에이전시 활용 전략 여러 클라이언트 효율적으로 관리하는 법 더 알아보기], [관련 글: n8n 스크립트 자동화로 파이썬 노드 스케줄링 완전 정복 더 알아보기] 순서로 이어 보면 운영 구조를 더 단단하게 만들기 좋다.
참고 자료:
n8n API authentication ·
n8n Export and import workflows ·
n8n Source control and environments ·
GitHub Actions secrets
